260 tys. cyberincydentów w rok. Jak mała firma broni się bez działu IT
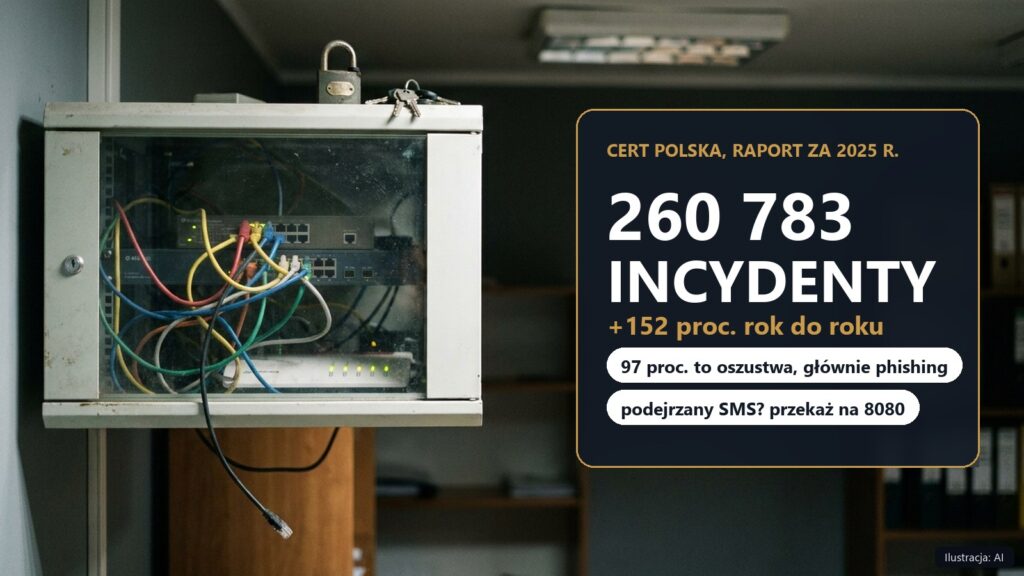
Październik to w Unii Europejski Miesiąc Cyberbezpieczeństwa, a tematem tegorocznej edycji jest miejsce pracy. Trudno o lepszy moment: CERT Polska zarejestrował w 2025 r. 260 783 incydenty, o 152 proc. więcej niż rok wcześniej. Większość z nich nie zaczęła się od włamania przez firewall, tylko od zwykłej wiadomości, którą ktoś otworzył w pośpiechu.
W skrócie
- W 2025 r. CERT Polska przyjął 658 320 zgłoszeń. 97 proc. zarejestrowanych incydentów to oszustwa komputerowe, czyli głównie phishing.
- Polskie firmy są w czołówce poszkodowanych w Unii: w 2023 r. skutki incydentów odczuło 32,5 proc. z nich, przy średniej unijnej 21,5 proc.
- Pięć zabezpieczeń, które nie kosztują albo kosztują grosze, zatrzymuje większość typowych ataków na małą firmę. Resztę załatwia prosta procedura na dzień, w którym ktoś kliknie.
Rok 2025 w liczbach: atak co dwie minuty
Raport roczny CERT Polska, zespołu reagowania działającego w NASK, opisuje 2025 r. jako rekordowy. Do zespołu trafiło 658 320 zgłoszeń, o 10 proc. więcej niż w 2024 r. Z nich powstało 260 783 unikalnych incydentów. To wzrost o 152 proc., który sam CERT tłumaczy po części lepszym wykrywaniem zdarzeń.
Struktura jest jednoznaczna. Oszustwa komputerowe to 253 238 incydentów, czyli 97 proc. całości. Druga kategoria, złośliwe oprogramowanie, to 3 438 przypadków. Ransomware, czyli szyfrowanie danych dla okupu, wystąpił 179 razy, o 21 proc. częściej niż rok wcześniej. Średnio co drugi dzień jakaś polska organizacja traciła dostęp do własnych plików.
Skalę najlepiej widać na Liście Ostrzeżeń, czyli prowadzonym przez CERT spisie niebezpiecznych stron. W całym 2025 r. trafiło na nią 244,3 tys. szkodliwych domen. Od stycznia do końca lipca 2026 r. doszło kolejnych 158,3 tys., w tym 29,6 tys. w samym lipcu. Każdy wpis blokowany jest na pół roku, a z listy mogą korzystać także firmy, żeby automatycznie odcinać pracownikom dostęp do fałszywych stron.
Na tle Europy nie wyglądamy dobrze. Według Eurostatu w 2023 r. skutki incydentów bezpieczeństwa, takie jak niedostępność systemów, zniszczenie danych albo wyciek informacji poufnych, odczuło 21,5 proc. unijnych firm zatrudniających co najmniej 10 osób. W Polsce było to 32,5 proc., drugi wynik w Unii po Finlandii (42,2 proc.). Najmniej kłopotów miały firmy w Austrii (11,5 proc.).
Atak wygląda jak faktura, reklamacja albo zamówienie
Przestępcy od dawna nie wysyłają maili od nigeryjskiego księcia. Wysyłają to, czego firma spodziewa się codziennie. 17 kwietnia 2026 r. CERT Polska ostrzegł przed kampanią wymierzoną w użytkowników Krajowego Systemu e-Faktur. Ofiara dostaje powiadomienie o nowej fakturze z przyciskiem do pobrania dokumentu. Link nie prowadzi do KSeF, tylko na stronę przestępców, z której pobiera się złośliwe oprogramowanie. Jedno kliknięcie i komputer księgowej jest zainfekowany. Rada CERT jest prosta: dokumenty pobierasz wyłącznie po samodzielnym zalogowaniu się do systemu, nigdy z linku w mailu.
Europejska agencja ENISA przeanalizowała w swoim raporcie z września 8 257 incydentów z 2025 r. Wśród technik socjotechnicznych, czyli ataków na człowieka zamiast na system, phishing odpowiadał za 77,8 proc. przypadków. Działania motywowane finansowo, przede wszystkim ransomware, stanowiły 29,3 proc. wszystkich incydentów i ENISA uznaje je za najbardziej dotkliwe w krótkim okresie. Innymi słowy: zaczyna się od maila, kończy na okupie.
Komisja Europejska zapytała o to samych pracowników. W badaniu Flash Eurobarometr, prowadzonym od 27 kwietnia do 8 maja 2026 r. na próbie 25 747 osób z 27 państw, trzech na czterech zatrudnionych przyznało, że w pracy zetknęło się z podejrzanymi mailami, wiadomościami albo linkami. Phishing wskazało 39 proc. badanych, złośliwe oprogramowanie 17 proc., a oszustwa z użyciem sztucznej inteligencji 15 proc. Ten ostatni odsetek będzie rósł: według ENISA AI nie wymyśla nowych rodzajów ataków, ale przyspiesza i skaluje te, które już znamy.
Słabe ogniwo to nie technologia, tylko brak pięciu minut
Raport ESET i DAGMA Bezpieczeństwo IT o polskich firmach z 2026 r. pokazuje, dlaczego te ataki działają. Tylko 57 proc. pracowników potrafi wyjaśnić, czym jest phishing. Pojęcie deepfake zna 43 proc., a ransomware zaledwie 17 proc. Połowa osób pracujących przy komputerze nie miała żadnego szkolenia z cyberbezpieczeństwa od pięciu lat. Jednocześnie 62 proc. używa już w pracy narzędzi AI.
W małej firmie nie da się tego załatwić korporacyjnym e-learningiem. Da się za to na poniedziałkowej odprawie pokazać na projektorze trzy prawdziwe maile: fałszywą fakturę z KSeF, SMS o niedopłacie i wiadomość od „prezesa” z prośbą o pilny przelew. Piętnaście minut i każdy w zespole wie, jak to wygląda. Lepsza od szkolenia jest tylko jedna zasada spisana na kartce: zmiana numeru konta kontrahenta zawsze wymaga telefonu na znany wcześniej numer, nigdy odpowiedzi na tego samego maila.
Pięć zabezpieczeń, za które nie zapłacisz
Logowanie dwuskładnikowe wszędzie, gdzie się da. Poczta, bankowość, system do fakturowania, media społecznościowe firmy. Skradzione hasło bez drugiego składnika jest bezużyteczne. Aplikacja z kodami albo klucz sprzętowy to tańsze rozwiązanie niż dzień bez dostępu do skrzynki.
Menedżer haseł zamiast jednego hasła do wszystkiego. Jeśli hasło do sklepu internetowego wycieknie, przestępca sprawdzi je w Twojej poczcie w ciągu kilku minut. Menedżer generuje osobne hasła i sam je wpisuje, więc nie trzeba ich pamiętać.
Aktualizacje w dniu wydania. ENISA wskazuje wykorzystanie znanych luk w oprogramowaniu jako jedną z głównych dróg do nieuprawnionego dostępu. Włącz automatyczne aktualizacje systemu, przeglądarki i programu księgowego. Komputer, którego od miesięcy nie wyłączono, to komputer, którego od miesięcy nie zaktualizowano.
Kopia zapasowa, której nie widać z sieci. Ransomware szyfruje wszystko, do czego ma dostęp, także dysk sieciowy i folder w chmurze zsynchronizowany z komputerem. Potrzebujesz kopii odłączonej: dysk zewnętrzny podpinany raz w tygodniu albo usługa z historią wersji. Raz na kwartał sprawdź, czy z tej kopii faktycznie da się coś odzyskać.
Blokada niebezpiecznych stron na routerze. Lista Ostrzeżeń CERT Polska jest publiczna i bezpłatna. Korzystają z niej operatorzy i firmy, które automatycznie blokują wpisane tam adresy. Poproś informatyka, który obsługuje Twoją sieć, żeby ją podpiął. Pracownik, który kliknie w fałszywy link, zobaczy wtedy komunikat o blokadzie zamiast strony z fałszywym logowaniem.
Dzień, w którym ktoś kliknie
Nawet w dobrze przeszkolonym zespole ktoś w końcu kliknie. Różnica między stratą kilku godzin a stratą firmy to tempo reakcji. Osoba, która zorientowała się, że wpisała hasło na fałszywej stronie, musi wiedzieć, że ma to zgłosić natychmiast i że nikt jej za to nie ukarze. Firma, w której ludzie boją się przyznać do błędu, dowiaduje się o włamaniu od banku albo od klientów.
Procedura mieści się na jednej kartce. Odłącz komputer od sieci. Zmień hasło do poczty i banku z innego urządzenia. Zadzwoń do banku, jeśli w grę wchodzi przelew. Zgłoś incydent do CERT Polska: podejrzany SMS przekazujesz w całości na bezpłatny numer 8080, mail wysyłasz na adres cert@cert.pl, a pozostałe zdarzenia zgłaszasz przez formularz incydent.cert.pl. Dzięki takim zgłoszeniom fałszywa domena trafia na Listę Ostrzeżeń i przestaje działać także u innych.
Co z tego dla Ciebie
- Włącz dziś logowanie dwuskładnikowe w poczcie firmowej i w banku. To pół godziny pracy, która zamyka najczęstszą drogę do przejęcia firmy.
- Spisz zasadę numeru konta. Każda zmiana rachunku kontrahenta wymaga potwierdzenia telefonicznego na numer, który już masz. Przekaż ją księgowości na piśmie.
- Sprawdź kopię zapasową. Odpowiedz sobie uczciwie: gdyby dziś rano wszystkie pliki zostały zaszyfrowane, z czego byś je odtworzył i ile zajęłoby to czasu.
- Zrób piętnastominutowe szkolenie na trzech prawdziwych przykładach: faktura z KSeF, SMS o niedopłacie, mail od szefa z pilnym przelewem. Powtórz je, gdy przyjdzie nowa osoba.
- Powieś procedurę na dzień, w którym ktoś kliknie: odłącz, zmień hasła, zadzwoń do banku, zgłoś na 8080 lub incydent.cert.pl. Z numerem telefonu osoby, do której dzwoni się pierwszej.
Źródła
- nask.pl: Prawie 2 tys. zgłoszeń każdego dnia. Raport CERT Polska za 2025 rok
- cert.pl: Raport roczny z działalności CERT Polska 2025
- cert.pl: Podsumowanie miesiąca CSIRT NASK, grudzień 2025
- cert.pl: Podsumowanie miesiąca CERT Polska, lipiec 2026
- moje.cert.pl: Komunikat 48/2026, fałszywa faktura, prawdziwe zagrożenie
- enisa.europa.eu: ENISA Threat Landscape 2026
- digital-skills-jobs.europa.eu: European Cybersecurity Month 2026
- euronews.com: Three in four EU workers face suspicious emails and links (Flash Eurobarometr 576)
- ec.europa.eu/eurostat: 21.5% of EU enterprises had ICT security incidents in 2023
- eset.com: Cyberportret polskiego biznesu 2026 (ESET, DAGMA Bezpieczeństwo IT)
- demagog.org.pl: omówienie raportu Cyberportret polskiego biznesu 2026
- gov.pl: jak zgłaszać fałszywe SMS-y na numer 8080
Stan na: 20.10.2026. Tekst nie jest poradą prawną.